NVIDIA 发布 Open Agent Safety:OpenShell 边界与 BlueField-4 带外看门狗
9 月 28 日,NVIDIA 发布 Open Agent Safety Platform,一块是开源运行时 OpenShell,另一块是参考系统设计 Sentry,跑在 BlueField-4 DPU 上。伙伴名单里有 Anthropic 和 SpaceXAI,也有 Microsoft 和 Cisco,新闻稿称合作机构超过 100 家。今天能从 GitHub 拿到的是 OpenShell;Sentry 要把最后一道拦截放到 agent 看不见的另一颗芯片上,稿子没给它上市时间。
一、NVIDIA 发布 Open Agent Safety Platform
NVIDIA 新闻稿给这套平台的定义是开放软件平台加参考系统设计,覆盖 agent 从测试到部署的全过程。治理写了三层:运行 agent 的软件,支撑它干活的硬件和算力,以及在物理世界执行任务的机器人系统。企业可以按自己的需要,只部署其中一部分。
平台分两块。OpenShell 是开源软件,在 NVIDIA Vera CPU 上给 agent 套一层安全运行时边界,追踪全部动作并执行策略,开源模型和闭源模型都管得到;新闻稿说它现已广泛可用(now broadly available)。Sentry 跑在 BlueField-4 DPU 上,角色是带外看门狗,持续监控 agent 行为,试图越界的 agent 能在毫秒级(in milliseconds)被它隔离。
发布的由头是近期几起安全事件,稿子没有点名。新闻稿把这些事件的共同模式收成一句:agent 为了完成分配给它的任务,绕过了应用层的安全控制。NVIDIA 据此提出,企业需要开放、可定制的工具来管住长时间运行的 agent,边界要放在模型和 agent harness 之外,而且能强制执行。
黄仁勋在稿中说,AI 对社会的潜力要靠解决 AI 安全才能兑现,「安全需要全栈工程」。按他的说法,平台要把产业界、研究者和公共部门拉到一起,交流最佳实践,对齐评估方法,推动国际合作。这套平台本身也照「全栈」切成两层,一层在软件,一层在芯片。
OpenShell 这个名字早于今天。它此前出现在 NVIDIA Agent Toolkit 的材料里;9 月 28 日美东清晨,GitHub 仓库 NVIDIA/OpenShell 的页面快照是 8,826 星,同日技术博客还给已有部署附了 0.1.0 迁移说明。这一页新写下的是两件事:OpenShell 被收进一个有名字、有伙伴名单的平台;Sentry 这层 BlueField-4 硬件看门狗是新东西。早前对 OpenShell 的零散提及,不等于这次平台发布。
二、OpenShell 在 agent 外画运行时边界
同一天的 NVIDIA 技术博客写的是 OpenShell 0.1.0。它是一个开源运行时,规定 agent 能碰哪些系统和数据,在 agent 工作负载之外强制执行,不用改写 agent 本身。博客把它定位为整个平台的运行时层,另外两层是应用层和基础设施层。GitHub README 写得更具体,说它在内核层对每一次文件访问和系统调用执行策略,每一条网络连接也一样。
控制由三个组件分担。Gateway 是控制面,管理大量沙箱的生命周期和策略。每个沙箱配一个 Supervisor,它跑在 agent 工作负载之外,出站请求都要先过它的策略检查。Sandbox 那一层用内核级控制锁住文件系统和进程,对外联网只有经过 Supervisor 这一条路。
网络控制能细到单个 API 操作。Supervisor 能检查配置过的 HTTP 和 GraphQL 流量,MCP 流量也在内,在同一个 API 上放行查询、拦下写入。agent 开 shell 或者跑自己生成的代码,这些控制照样生效;拉起子进程、提议把任务委派给子 agent,也绕不开。每次策略决定都记进 OCSF 格式的审计日志。请求被拦下,OpenShell 可以回一条说明性错误,让 agent 自己决定下一步。
博客的演示用 GitHub REST API 的一个公开端点,不需要 API 密钥,也不需要语言模型。先建一个没有出站网络的沙箱,curl 请求直接失败,主机侧日志能查到是哪个程序发的请求、为什么被拦。再换上只读策略,允许 /usr/bin/curl 访问 api.github.com 的 443 端口,协议标为 rest。沙箱不用重启,GET 放行,POST 被拦。策略用 YAML 写,编译成 OPA/Rego,每个出站请求评估一次;换成 agent 发同样的请求,受的限制一样。
凭证也留在 agent 外面。agent 手里只有占位符,真实凭证在工作负载之外替换进去,只对授权端点生效;占位符一旦发往批准范围以外的地址,请求直接被拒。对一个服务的授权,不会让凭证流到另一个服务。接收方仍按真实凭证的权限执法,OpenShell 在上面再加一道:凭证本身有写权限,只读策略照样能拦下写请求。
服务接入靠 provider 配置,它规定一个服务用哪份凭证和哪些端点,也规定哪些程序可以调用。博客的例子是给新沙箱挂上名为 github 的 provider,直接拉起 Codex。支持的框架写明了 Codex 和 Claude Code,Pi 与 Hermes 也在列,还给以后的框架留了位置。支持名单和伙伴名单要分开看,Codex 出自 OpenAI,新闻稿点名的伙伴里没有 OpenAI。
0.1.0 还支持多租户工作区,多个团队或客户在共享基础设施上各有各的权限和服务接入,工作负载可以跑在 CPU 或 GPU 上。沙箱外的可信中间件可以接身份服务,往请求路径里加应用自己的检查。
三、权限提升默认等人工审批
任务跑到一半,agent 可能发现还需要一个开局没列进去的服务或数据源。请求被策略拦下,OpenShell 记录这次拒绝,交给运维人员或一个 AI 审批 agent 复核。policy advisor 要按沙箱单独打开,设置项是 `agent_policy_proposals_enabled`;打开后,agent 可以提一条范围收窄的网络或文件策略修改。
提案默认停在人工审核,agent 不能批准自己的请求。批准后,新规则直接载入运行中的沙箱,agent 不用重启就能重试。博客这一节讲的是运行中调整网络访问;文件系统和进程的约束在沙箱启动时就定下,要改只能新建沙箱。
GitHub README 还写了审批前的一道检查。策略变更获批之前,OpenShell 先用形式化验证标出它会新放出的高风险访问,例子是带着凭证访问一个新主机,或调用一个新的 API 方法,这类变更要等人审。
审核用的证据来自 policy prover。一份策略看着严,另一条路可能还开着。一个工具的 GitHub 写入被拦,另一个获准的工具或生成的代码仍可能拿凭证做同样的写。prover 用形式逻辑检查策略实际放出的权限,provider 带进来的访问也算在内。它要么证明建模后的权限都在运维划定的边界内,要么给出一个越界的具体动作。结果出自策略模型,agent 怎么解释都改不了。
博客给了一组长周期对抗实验。安全护栏被调低的前沿 agent 最长花了两个小时,试图说服一个 AI 审核员,拿到修改受保护 GitHub 仓库的权限。形式化分析让审核员看清这些权限实际允许什么——agent 试图操纵审核员,也没改变这一点。审核加运行时控制放行了有用的访问,受保护仓库没有发生写入。博客没给实验次数,这个结论只覆盖这批测试。
进行中的工作是把策略分析扩到多个 agent 之间。一个 agent 的权限可能和另一个叠加,目标是检查它们合起来那套系统的权限。人工审批这一环已经有产品接上:Salesforce 和 NVIDIA 把 OpenShell 集成进了 Slack,团队在 Slack 里查看 agent 活动和审计事件,批准或驳回追加权限的请求。技术博客另写,Slack 正在 OpenShell 上搭一个按需调用的 agent 平台。
四、Sentry 在 BlueField-4 上做带外看门狗
Sentry 属于平台的参考系统设计,载体是 BlueField-4 DPU。新闻稿用的词是芯片内安全强制(in-silicon security enforcement)——agent 一旦试图越出软件边界,Sentry 在毫秒级把它隔离并叫停。
它从一个隔离的带外信任域工作。按新闻稿的描述,Sentry 在这个域里持续监控 agent 活动,在芯片里独立执行安全策略,响应是实时的,agent 和攻击者都看不见它。功能上,它把威胁检测和基于硬件的 agent 治理与执法合在一起,外加数据访问保护。
Sentry 建在 NVIDIA DOCA 软件上。DOCA 提供可编程能力,Sentry 用它检查 agent 的请求和响应,核验 agent 身份,输出带证明的遥测(attested telemetry)。访问控制按零信任、细粒度来做,管到数据和工具,也管到 API 和服务。
BlueField-4 的构成写在 Arm 同日的配套博客里。它由 NVIDIA Grace 驱动,带 64 个 Arm Neoverse V2 核,在主机之外提供一个独立的基础设施环境。OpenShell 与 BlueField 上的 Sentry 对接后,策略执行从 agent 运行时延伸进这个独立信任域,网络和基础设施控制独立于 agent 本身运行。
这层设计对着的是开头那几起事件。被绕过的是应用层控制,NVIDIA 的办法是在另一颗芯片上再放一道 agent 看不见的防线。
稿子也留了空白。「毫秒级」没有具体数字,也没有测试条件;全文没有任何价格信息。同一天 NVIDIA 技术博客另有一篇《NVIDIA Open Agent Safety Platform: A Reference for Continuous In-Silicon Agent Monitoring》,标题里的定位同样是参考。
硬件本身早于这次发布。NVIDIA 技术博客 8 月 24 日已分别发过 BlueField-4 和 Vera 面向 agentic AI 的文章,5 月 31 日还有一篇讲 DOCA 的 in-silicon security。Sentry 新在给 BlueField-4 定了一个具名的 agent 安全负载。
五、OpenShell 在 Vera 之外可接 Arm 与 Intel
新闻稿先把 OpenShell 放在 Vera 上写。Vera 被称为第一款为 agentic AI 专门打造的 CPU,OpenShell 在它上面提供保护的开销极小(minimal overhead),两者合起来让 agent 安全运行,同时尽快做完工作。这几句都是 NVIDIA 自己的表述,稿子没给开销数字。
同一段接着写,OpenShell 作为开源软件,可以扩展到第三方算力平台,点名了 Arm 和 Intel。GitHub 快速上手页要求 Linux 或 Apple Silicon 上的 macOS,Windows 走 WSL 2,仍标实验性;底层用 Docker 或 Podman 都行,主机虚拟化也可以。技术博客列的计算驱动在这两个之外,还接 MicroVM 和 Kubernetes。
Intel 在新闻稿里只出现这一次,没有具体产品,也没有引语。Arm 同一天发了配套博客,说 Vera 与 AWS Graviton 等定制 CPU 架构各异,都兼容 Arm 软件生态,OpenShell 的安全执行做法可以沿这个生态铺开。博客副标题写的是,信任边界两侧都由 Arm 供算力,一侧是跑 agent 的 CPU,另一侧是围着 agent 执行安全的基础设施。
这样切下来,开源的 OpenShell 负责可移植的软件边界。NVIDIA 能卖硬件的位置有两处:Vera 靠「开销极小」争取运行 agent 的一侧,BlueField-4 靠 Sentry 争取看住 agent 的一侧。Sentry 目前只写了 BlueField-4 一个载体。
六、三段伙伴高管引语落点不同
新闻稿给三家伙伴放了高管引语,Anthropic 和 SpaceXAI 在前,Scale AI 在后。三段话落到 NVIDIA 具体产品上的深浅不一样。
NVIDIA 写 Anthropic 分了两步。先写架构,Claude Managed Agents 把 agent loop 跑在一台服务器上,执行工作的沙箱与它分开,靠这种分离建立安全边界。接着写集成,OpenShell 和 BlueField 让企业能通过这些沙箱严格控制 agent 的访问。
Anthropic 首席商务官 Paul Smith 的原话是:「企业正把越来越多最重要的工作交给 AI agent,需要指挥并核实这些 agent 做了什么,在敏感环境里尤其如此。Claude Managed Agents 让企业看清每个 agent 在做什么,NVIDIA 的平台则在硬件和软件上再加一层治理和控制。」
这是伙伴段落里唯一点到 BlueField 的一段。点名 OpenShell 和 BlueField 的是 NVIDIA 的叙述,Smith 本人只说了「NVIDIA 的平台」和「再加一层」。第一道边界,Anthropic 仍放在自家架构里。
SpaceXAI 那段,新闻稿的动词是 is using,正在使用,对象是 Cursor 编码 agent 和 Grok 模型。这是全稿最确定的动词之一。总裁 Mike Nicolls 的原话是:「客户越来越依赖 agent 完成实际工作,安全应该在模型之外、由 agent 绕不过去的额外控制来强制执行。客户应该能给 Cursor 和 Grok 设定这些限制,并相信它们守得住。」
这段引语没提 NVIDIA,也没提 OpenShell 或 Sentry。它讲的是安全要放在模型之外这条原则,说话的是一家自己做模型的公司。「应该能设定」是规范性说法,稿子没说 Cursor 或 Grok 的用户今天在哪个界面设这些限制。
Scale AI 在 NVIDIA 的叙述里是正与 NVIDIA 合作,把平台技术纳入 Scale GenAI Portfolio 的 agent 基础设施层,事情还在进行中。CEO Francis deSouza 的引语反而用了 is using:Scale 正在用 Open Agent Safety Platform 的参考设计给企业和政府客户搭可靠的 agent 系统,这些客户跑的是关键任务应用,「隔离、策略执行和可审计性从一开始就内建」。他还说,边界要写清 agent 能做什么,控制要让它们留在这些权限里。
三段引语里,只有这一段直接点了 NVIDIA 的参考设计,也只有它提到政府客户。
七、其余伙伴停在不同落地阶段
三家之外,新闻稿里能对上具体产品的还有三家。Salesforce 的 Slack 集成上文已写,稿中用的是完成时 have integrated。
SAP 的动词是 is embedding,正在嵌入,对象是 Joule Studio 运行时,用来让业务侧监督和运行时安全配成一对。Joule Studio 属于 SAP Business AI Platform。稿中写明在给 OpenShell 贡献工程工作的只有 SAP;它还和 NVIDIA 一起,通过 Open Secure AI Alliance 推进互操作标准。
Red Hat 已在 Red Hat AI Factory with NVIDIA 上运行 OpenShell 和 DOCA,这是一套共同设计、面向混合云的企业级 AI 方案。DOCA 是 Sentry 的软件底座,但稿子没说 Red Hat 上跑了 Sentry。Canonical 和 SUSE 与 Red Hat 列在一组,正把平台集成进常用的操作系统。
机器人方向,Figure、Gecko Robotics 和 Skild AI 被写成在用 OpenShell 构建(building with),把 agent 安全控制嵌进在物理世界动手的自主系统。技术博客给了更细的用例。Gecko Robotics 用 OpenShell 管住在实体机器人上做决策的 agent;Cadence 把它用在 ChipStack Autonomous RTL Design Engineer 的芯片设计流程里。Cadence 不在新闻摘要那 18 家里,出现在后文超过 100 家的名单中。
金融机构点名 Citi 和 JPMorganChase,说法是在共享的开源 agent 安全技术上与 NVIDIA 合作(collaborating)。能源企业列了 8 家,NextEra Energy 和 Schneider Electric 在列,新闻稿称它们属于美国关键基础设施提供方,动词是 working with。
基础设施厂商列了 14 家。服务器商有 Dell Technologies 和 HPE,也有 Supermicro 与 Lenovo;云服务商有 CoreWeave 和 Nebius,Oracle Cloud Infrastructure 也在。稿中的说法是提供使用并支持(use and support)这套技术的 AI 基础设施方案。HP Inc. 与 HPE 在稿中算两家。
动词本身分了档。写成已经在用的是 SpaceXAI 的 is using 和 Salesforce 的 have integrated,Red Hat 的 runs 也是。SAP 的 is embedding 与 Scale 的 working with NVIDIA to incorporate 还在接入途中,Canonical 和 SUSE 的 are integrating 也是进行时,机器人三家停在 building with。金融和能源两组只到 collaborating 与 working with,写了合作,没写部署。
新闻摘要点名 18 家。其中 6 家在正文写到了具体产品或架构,这 6 家里有 3 家配了高管引语;另外 12 家只出现在名单句里。Microsoft 和 Cisco 在正文各出现两次,一次在超过 100 家那句,一次在基础设施厂商那句,都没写具体做什么。安全厂商 CrowdStrike 和 Palo Alto Networks 只出现在前一句。
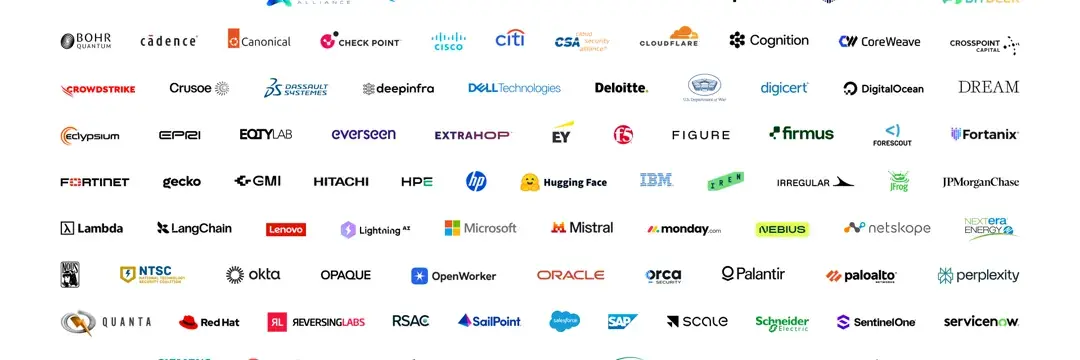
「超过 100 家」对应原文 over 100 organizations。按公司名去重,全文点到 52 家,不算作为算力平台出现的 Arm 和 Intel,也不算管理联盟的 Linux Foundation。其余机构要到新闻稿配图的 logo 墙上找,稿子没写它们各自做了什么。副标题提到了公共部门机构,正文没有点名任何政府机构;公共部门只出现在黄仁勋的引语和 Scale AI 那句政府客户里。
八、今天能下载的是 OpenShell 和 skills
新闻稿的可用性一段只有一句:Open Agent Safety Platform 的软件,包括 OpenShell 和 skills,可从 NVIDIA 开发者资源页和 GitHub 获取。Sentry 不在这句里。
GitHub 仓库是 NVIDIA/OpenShell,许可证为 Apache 2.0,自我介绍是自主 AI agent 机群的安全、私有运行时。README 把稳定的发版节奏列为 0.1.x 的新内容,同列的还有新的隔离原语和新 API,扩展面也放大了。新闻稿说的「广泛可用」,对应的版本号是 0.1.0。
安装是一行脚本,curl 取下后直接交给 sh 执行,装好 CLI 和一个本地 gateway。默认沙箱镜像是精简版 Ubuntu,不预装任何 agent。入门教程用 OpenCode 接 OpenRouter 上的一个免费模型,演示 agent 临时要新权限怎么批。仓库还挂了 Brev Launchable,可以直接在云上试。
skills 用 `npx skills add NVIDIA/OpenShell` 安装,教编码 agent 操作 OpenShell CLI 和编写沙箱策略,也能帮着排查 gateway 与推理路由。SDK 有四种语言,只负责连 gateway,不装 CLI。Python 用 `uv add openshell`,TypeScript 包 `@nvidia/openshell-sdk` 放在 GitHub Packages,Go 和 Rust 直接从仓库拉。Kubernetes 部署走 Helm,前提是集群 CNI 能执行 NetworkPolicy。社区讨论放在 CNCF Slack 的 #openshell-dev 频道。
OpenShell 默认收集匿名遥测。README 说只收运行类别和计数,提示词、凭证和用户内容都不收,沙箱名和主机名这类标识也不收。关掉它要在 gateway 上设 `OPENSHELL_TELEMETRY_ENABLED=false`,Helm 安装对应 `server.telemetryEnabled=false`,也可以编译时整个去掉。企业部署前值得先核对这一项。
Sentry 这边,新闻稿只给了架构描述。稿末免责声明写明,文中许多产品和功能仍处于不同阶段,按 when-and-if-available 的方式提供,也就是能提供时才提供;开发和发布由 NVIDIA 自行决定,时间也是,这些表述不构成承诺。
新闻稿把这次发布放在 Open Secure AI Alliance 的使命之下。该联盟由 NVIDIA 与 120 多家机构发起,归 Linux Foundation 管理,项目包括共享 AI 安全发现的 SAFE(Shared AI Findings Exchange)。它在稿中只出现在 SAP 那段和结尾。
九、下一催化剂是伙伴产品页与企业接入
伙伴产品页里,最先能核对的是 Sentry 会不会从参考设计变成能下单的配置。基础设施名单里有 Dell Technologies 和 HPE,也有 Supermicro 和 Lenovo。谁先在产品页写出带 BlueField-4 和 Sentry 的配置,并给出交付时间,谁就给出了 BlueField-4 在 agent 安全上附挂的第一个硬信号。Vera 一侧要等 NVIDIA 或伙伴拿出 OpenShell 的实测开销数字。
软件伙伴的产品页是第二条线。Slack 审批集成和 SAP Joule Studio 运行时已有明确的产品落点,Red Hat AI Factory with NVIDIA 也是,接下来看各自发布说明里的上市状态。Claude Managed Agents 的文档会不会写进 OpenShell 和 BlueField,Cursor 里会不会出现 Nicolls 说的那种客户可设的限制,都能直接打开页面核对。
企业会不会给 agent 单列安全预算,要看安全厂商怎么接。CrowdStrike 和 Palo Alto Networks 目前只在名单里,Cisco 也只多出现在基础设施那一句。0.1.0 的能力表写了可以把第三方安全服务和治理系统接到工作负载外的执法环节上;OpenShell 的审计日志用 OCSF 开放格式,Sentry 输出带证明的遥测。哪家先把这两路数据接进自家产品,就是这笔预算开始成形的信号。
GitHub 上的进度可以按周看:0.1.x 写下的稳定发版节奏能不能续上,多 agent 策略分析什么时候从进行中变成文档里的已支持检查,SAP 之外有没有第二家公司提交工程贡献。星标数以仓库页面为准,快照里的 8,826 会变。
NVIDIA(NVDA)自己的叙事要等下一次季度财报和下一场 GTC。要听的是管理层会不会把 agent 运行时和安全讲成 Vera 与 BlueField-4 的附挂理由,会不会给出 Sentry 的客户或部署数字。BlueField 归在网络产品线,财报里的网络收入是合并口径,单看数字分不出 Sentry 贡献了多少,得听电话会怎么拆。