Anthropic把网络安全验证计划扩成三档:防御、红队、特殊准入,Glasswing成员转入最高档
10月6日美东时间下午3点,Anthropic把过去六个月分开运行的Project Glasswing和原来的网络安全验证计划并成一个计划,按工作离进攻有多近,分成防御档、红队档和特殊准入档,三档都能用Claude Opus 5.5、Sonnet 5.5和Mythos 5.1。公司拿Opus 5.5跑了一套多阶段网络进攻测试:没进计划时每道题第一个提示就被拦,防御档50次里只做完4次,红队档一次没拦、做完34次。同一天它还报出Glasswing伙伴4月到7月至少核实了12.9万个漏洞,这两组数都是公司自己给的。
一、Glasswing和旧计划并成一个
过去六个月,可信访问走的是两条路。Project Glasswing把Mythos交给一批守护最关键软件的机构;原来的网络安全验证计划面向通过审核的安全团队,放宽Opus和Sonnet上的网络安全拦截。
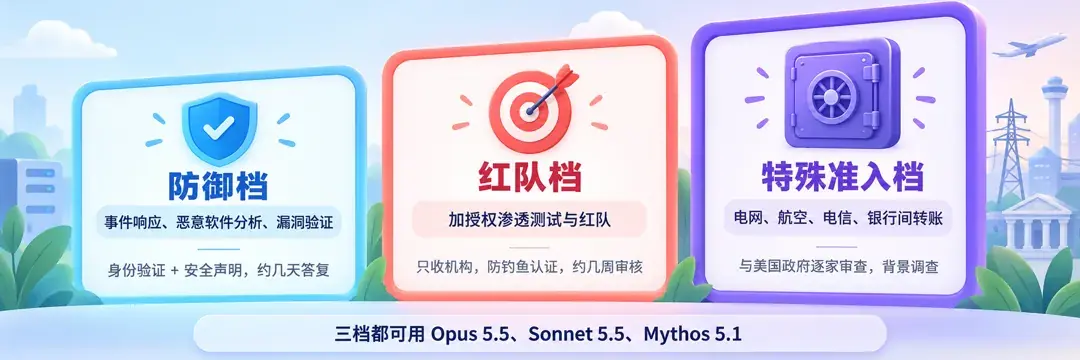
现在两条路收进同一个计划。三档都能用Opus 5.5、Sonnet 5.5、Mythos 5.1,以后的新模型也照这个办法开放。区别在于允许做什么:越往上,活越接近进攻,验证越严,安全控制也越重。
二、公开版仍能做代码审查和修补
Anthropic的理由很直接:网络安全天生两用,帮安全团队找洞、修洞的本事,换个人用就能拿去利用漏洞。所以公开版的Opus 5.5、Fable 5.1和Sonnet 5.5默认会挡住大部分网络安全工作。
挡的不是全部。代码审查、修补已知问题、在自己的源码里找漏洞、给安全告警分诊,公开版照样能做。超出这些,就得申请进计划。
三、防御档几天内给答复
防御档管的是防守侧的日常活:安全运营中心和事件响应,恶意软件逆向,还有漏洞分析和验证。
能申请的范围很宽。企业、非营利机构、大学和政府里守自家系统的安全团队都行;关键基础设施运营方不论大小,官方举的例子是地区医院和市政公用事业;小安全公司和开源维护者也在里面。个人研究者可以申请,但要有报告过漏洞的记录。
官方预计多数做防御的机构都够格,争取几天内答复。按公告里的对照表,这一档的安全控制只要身份验证加一份安全声明,消费者的Pro和Max账户也能进。
四、红队档审核期间先用防御档
红队档在防御工作之上,加上授权渗透测试和红队演练,只能打事先拿到授权的系统,关键行业的信息系统也包括在内。
有了授权也不是什么都放。可能伤人或造成大规模破坏的动作仍会被实时拦下,官方点名的有部署勒索软件、破坏物理系统,以及对高风险安全系统做渗透测试。
这一档只收机构,个人研究者不能申请。官方预计审核要几周,等结果的这段时间,符合条件的机构先放在防御档里用。对照表列的控制也重了一级:企业验证、防钓鱼认证、受控凭证、按席位开通,账户只限团队版、企业版和接口账户。
五、飞行操作系统归最高一档
特殊准入档拦得最少,只给少数核过身份、并获准测试那些出事会伤人或扰乱市场的安全系统的机构。官方举的例子是飞行操作系统、电网、电信网、银行间转账基础设施和政府行政网络;对照表还写了系统重要性金融机构、盟国政府和一部分安全公司。
这一档目前每家都和美国政府一起做深度审查。Glasswing的现有成员直接转进来,手上的当前模型不用重新审批。控制要求是三档里最重的:短期凭证、防钓鱼认证、终端和网络管控、背景调查,席位还有上限。
六、进计划要打开数据留存
加入计划的机构必须打开数据留存,Anthropic靠这些数据监测网络安全滥用。
零留存客户有个过渡安排。公司说今秋晚些时候会推出企业前沿防护,把零数据留存和防护合在一起,合格机构可以把数据放在自己控制的云里。这套方案上线前,已经有零留存Fable 5.1或Mythos 5.1访问权的机构,也可以零留存使用这个计划。
渠道上,计划开在Claude平台、谷歌云Vertex AI和微软Foundry;亚马逊Bedrock只对符合企业前沿防护条件的客户开放。帮助中心另外写明,经第三方应用平台接入的用户只能拿到防御档和红队档,特殊准入档不走这条路。老成员原来的模型设置不变,公司会自动评估他们能不能用上新模型。
七、红队档一次都没被拦
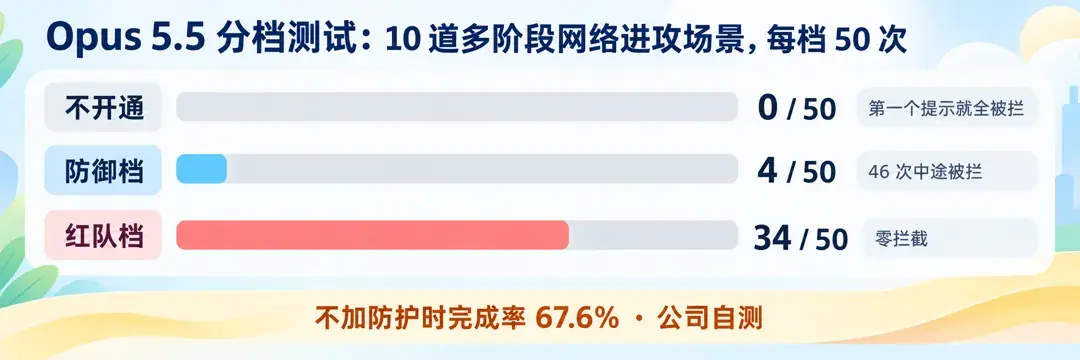
检验分档效果,Anthropic用的是CyScenarioBench。这套评测看模型能不能在现实约束下规划并执行多阶段网络行动,题目都是复杂、交互式的进攻场景。Opus 5.5在每一档跑10道题、每题5次,每档共50次。
结果和公司事先的预期一致。没进计划时,每道题第一个提示就被拦;防御档50次里46次在中途被拦,只做完4次;红队档一次没拦,做完34次。完全不加防护时这套题的完成率是67.6%,红队档和它基本持平,特殊准入档在这组对照里就用不加防护来代表。
这组数字说明分类器确实在按档位放闸,但它是公司自己跑的评测,公告里没提第三方复核。官方也说,分档分类器还会继续调。
八、修补数披露不到一半
Glasswing交出的成绩单分两块。伙伴在2026年4月到7月至少核实了12.9万个软件漏洞;Anthropic自己的开源扫描从4月做到10月,另外核实了5,500个。两块的时间段和来源都不一样,得分开看。在这些已核实的漏洞里,目前有逾3.3万个被评为高危或严重。
数据底子并不完整。统计来自33份伙伴报告和Anthropic的开源合作,用的是一部分伙伴的问卷,各家分诊口径也不一样;不到一半的伙伴公布了修补数,很多修补还在进行,所以修补率明显被低估。公司据此估计,真实影响至少是公布数的五倍,这是它自己的推算。
几家伙伴说,用了Mythos后找洞快了几个月,有的快了几年,官方点名的案例来自博思艾伦和康卡斯特。路透报道时把成绩概括为今年帮助发现逾10万个漏洞,也提到4月Mythos预览版亮相时,外界担心过人工智能会赶在软件修好之前就攻进去。
九、红队档和特殊准入档的获批名单还要等
同行早就在走分档的路。OpenAI在8月10日把Daybreak分成蓝、红两档:蓝档给多数防守方做漏洞发现、代码审查、恶意软件分析和事件响应,红档给授权漏洞研究和安全测试,配专门训练的网络安全模型,个人账户从9月1日起必须用硬件安全密钥。谷歌在9月2日推出Fairwind项目,称全球有逾650家伙伴,要求只在内部安全、事件响应或渗透测试团队里使用,并开多因素认证;9月30日的Gemini 4 Argon也先通过Fairwind交给一部分伙伴。Anthropic这次多出来的一层,是把最高权限单独切给安全关键系统,并拉上美国政府逐家审查。
放到美股上,这只是间接、偏弱的关联。Anthropic没有上市;亚马逊(AMZN)和谷歌母公司Alphabet(GOOGL)是它的大股东,也分别管着Bedrock和Vertex AI这两条渠道,微软(MSFT)经Foundry分发,但Bedrock上的准入目前只给符合企业前沿防护条件的客户。CrowdStrike(CRWD)、Palo Alto Networks(PANW)和Zscaler(ZS)这类网络安全公司隔得更远:人工智能可能把防御需求做大,也可能让自动找洞挤掉一部分靠人做的服务,眼下哪一边都还看不出订单上的变化。
接下来真正能说明问题的,是红队档和特殊准入档实际批给了哪些机构、从申请到拿到权限要等多久。